Cómo unirse al futuro sin contraseñas: la revolución de las passkeys ya ha comenzado
 Fernando Roldán
6 minutos leídos
Durante más de medio siglo, las contraseñas han sido la llave de acceso a nuestra identidad digital. Desde el correo electrónico hasta la banca online, pasando por las redes sociales, el trabajo o las compras, casi todo depende de recordar una combinación de letras, números y símbolos. Sin embargo, ese modelo está mostrando claramente sus límites: las contraseñas se reutilizan, se filtran, se adivinan y, sobre todo, son vulnerables a las estafas de phishing.
La próxima gran evolución de la seguridad digital tiene nombre propio: passkeys. Estas “claves de acceso” prometen reemplazar progresivamente a las contraseñas por un método más cómodo, rápido y resistente a los ataques más habituales. Grandes compañías tecnológicas ya las están incorporando, y el cambio puede ser tan importante como el paso del dinero en efectivo a los pagos móviles.
¿Qué es exactamente una passkey?
Una passkey es una credencial digital protegida criptográficamente que permite iniciar sesión sin escribir una contraseña. En la práctica, el usuario utiliza el mismo mecanismo con el que desbloquea su móvil u ordenador: reconocimiento facial, huella dactilar, PIN o patrón de seguridad.
Al crear una passkey, el dispositivo genera un par de claves criptográficas. Una parte se guarda de forma segura en el dispositivo o en el gestor de credenciales asociado; la otra queda registrada en el servicio online. Cuando el usuario quiere acceder a su cuenta, el dispositivo confirma su identidad y firma la solicitud sin revelar ningún secreto reutilizable.
Eso significa que no hay una contraseña que copiar, memorizar o robar en una filtración de datos.
El gran avance: protección frente al phishing
La principal ventaja de las passkeys no es únicamente la comodidad. Su valor real está en su capacidad para frenar el phishing, una técnica en la que un atacante crea una web falsa para engañar a la víctima y conseguir sus credenciales.
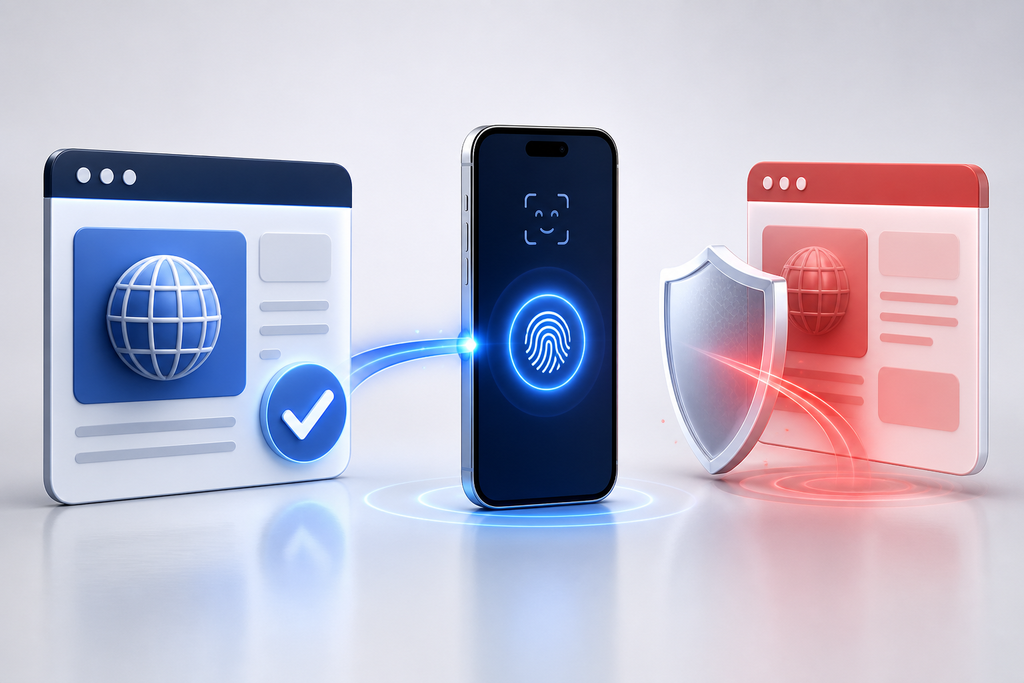
Una contraseña puede escribirse, por error, en una página fraudulenta que imita a un banco, una red social o una plataforma de correo. Una passkey funciona de otro modo: está vinculada al sitio web o aplicación legítimos. Si el usuario llega a una web falsa, el dispositivo no debería ofrecer la clave de acceso correspondiente.
Es un cambio profundo. La seguridad deja de depender tanto de que cada persona detecte un engaño y pasa a apoyarse en la tecnología que protege el inicio de sesión.
Cómo empezar a usar passkeys
Adoptarlas no requiere conocimientos técnicos avanzados. La mayoría de los servicios que las ofrecen incluyen esta opción dentro de los ajustes de cuenta, normalmente en apartados como “Seguridad”, “Inicio de sesión” o “Métodos de acceso”.
El proceso habitual es el siguiente:
- Inicia sesión en la cuenta con tu contraseña actual.
- Ve a la sección de seguridad.
- Busca “Crear passkey”, “Clave de acceso” o una denominación similar.
- Confirma la creación mediante Face ID, huella, PIN o el método de desbloqueo de tu equipo.
- La próxima vez que accedas, elige iniciar sesión con passkey.
En muchos casos, la clave se sincroniza automáticamente entre dispositivos mediante el gestor de credenciales del ecosistema que utilices. Por ejemplo, puede estar disponible en dispositivos vinculados a la misma cuenta de Apple, Google o Microsoft.
Qué cuentas conviene proteger primero
No es necesario transformar todas las cuentas de una vez. La mejor estrategia es comenzar por los servicios más importantes, aquellos que pueden dar acceso a otros datos o permitir recuperar contraseñas:
- Correo electrónico principal.
- Cuenta de Apple, Google o Microsoft.
- Redes sociales.
- Almacenamiento en la nube.
- Herramientas de trabajo y colaboración.
- Plataformas de compras y servicios con datos personales.
La banca digital también es una candidata natural, aunque la disponibilidad depende de cada entidad y país. Cuando la opción esté disponible, las passkeys pueden reducir significativamente el riesgo de acceso fraudulento.
¿Qué ocurre si se pierde el móvil?
Perder un dispositivo no implica necesariamente perder el acceso. Las passkeys suelen sincronizarse cifradas mediante el gestor de credenciales asociado a la cuenta del usuario, por lo que pueden recuperarse al iniciar sesión en un nuevo dispositivo autorizado.
Aun así, es recomendable seguir algunas prácticas básicas:
- Mantener actualizado el correo y teléfono de recuperación.
- Registrar más de un dispositivo de confianza cuando el servicio lo permita.
- Revisar las sesiones activas y los dispositivos vinculados a las cuentas importantes.
- Conservar métodos alternativos de recuperación en un lugar seguro.
- Usar una llave física de seguridad en cuentas especialmente sensibles, como perfiles profesionales, corporativos o administrativos.
Más sencillo para el usuario, más difícil para los atacantes
Las contraseñas obligan al usuario a adoptar hábitos que rara vez son sostenibles: crear claves únicas, largas y complejas para cada servicio; no reutilizarlas; cambiarlas tras una filtración; y almacenarlas sin correr riesgos. Los gestores de contraseñas resolvieron buena parte del problema, pero las passkeys van un paso más allá al eliminar la necesidad de manejar una contraseña en el día a día.
El resultado es una experiencia más natural. El usuario confirma su identidad con un gesto que ya realiza decenas de veces al día, mientras que el servicio recibe una prueba criptográfica mucho más segura que una simple cadena de caracteres.
El futuro será híbrido, al menos durante un tiempo
Las contraseñas no desaparecerán de inmediato. Muchas webs y aplicaciones seguirán utilizándolas como método principal o de respaldo durante los próximos años. La transición será gradual, especialmente en servicios antiguos, organizaciones grandes y sectores sometidos a requisitos regulatorios.
Pero la dirección es clara. A medida que más plataformas adopten este estándar, iniciar sesión con una passkey pasará de ser una novedad a convertirse en la opción habitual. La contraseña quedará como un sistema heredado: todavía presente, pero cada vez menos necesario.
La recomendación para los usuarios es sencilla: cuando un servicio confiable ofrezca crear una passkey, merece la pena activarla. No solo ahorra tiempo; también reduce uno de los riesgos más persistentes de la vida digital moderna.
La era sin contraseñas no significa renunciar a la seguridad. Significa construir una seguridad mejor: menos visible para las personas, pero mucho más difícil de vulnerar.
About The Author